| 1. Ser precavidos a la hora de publicar fotografías. Es recomendable ser cuidadosos con las fotografías que se comparten en las redes sociales. Una simple imagen puede brindar información adicional como el nombre de la escuela a la que asiste un niño, el lugar donde se realizan actividades extracurriculares o cualquier otro dato que pueda ser utilizado por los ciberdelincuentes para obtener información acerca de una víctima. 2. No compartir la ubicación o los planes de viaje. Las redes sociales a menudo geolocalizan a los usuarios, pero ¿es necesario que se sepa la ubicación en tiempo real, o el lugar de vacaciones y que la casa quedará vacía durante los próximas días? Por esto, se aconseja desactivar esta función y eliminar el historial de ubicación almacenado. 3. Evitar difundir la información de los tickets de avión. Al brindar este tipo de información se corre el riesgo de que alguien con intenciones maliciosas, pueda desde cambiar los asientos hasta cancelar o modificar la reserva de un vuelo. 4. Proteger los datos personales. La libreta de conducir o el documento de identidad contienen información que permite identificar a un usuario y caracterizarlo como individuo. Si esto es compartido en las redes sociales, los cibercriminales podrían buscar lucrar con ello y vender las bases de datos para enviar spam o enviar campañas maliciosas. Es importante resguardar la identidad online. 5. No compartir los datos de la tarjeta de crédito en línea. Nunca se debe enviar este tipo de información confidencial ya se podría utilizar para realizar cargos a nombre de la víctima. |
Cosas a tener en cuenta antes de publicar algo en internet
Enésima vulnerabilidad en Intel Management Engine
Este sistema permite, por ejemplo, que un técnico informático acceda de manera remota a los ordenadores o servidores para poder repararlos a distancia.
Esto también permite a un hacker realizar esa gestión remota sin permiso del usuario.
Se recomienda actualizar el software de la placa base desde la web de su fabricante, donde están los drivers.
Para comprobar si tu ordenador está afectado, Intel ha lanzado una herramienta de detección. Una vez la descarguéis, id a la ruta SA00086_Windows\DiscoveryTool.GUI, y ejecutad Intel-SA-00086-GUI.exe.
Evita ataques con Word o Excell
Esta vulnerabilidad permite los atacantes nos cuelen sus amenazas o podamos ser infectados al indicar que aceptamos los enlaces a otros archivos y actualizar el documento con los archivos vinculados. Afecta a las principales herramientas de Microsoft OFfice como Word, Excel, OneNote, WordMail, etc. Para evitar este problema, debes desactivar el intercambio dinámico de datos (DDE) de Office.
Office 2016
- Archivo > Opciones > Avanzadas
- Dentro de la sección General
- Desmarcar la opción: Actualizar vínculos automáticos al abrir en Word.
- Macar la opción: Omitir otras aplicaciones que usen Intercambio dinámico de datos (DDE) en Excel.
Github
Archivo de registro que deshabilita DDE para evitar que se actualicen los enlaces a otros archivos en documentos de Office.
En esta web podrás encontrar el enlace: ghacks.
También puedes descargarlo aquí: GitHub.
Otra opción es seguir los pasos que realiza el archivo y realizar el proceso de forma manual.
Menú oculto de Facebook
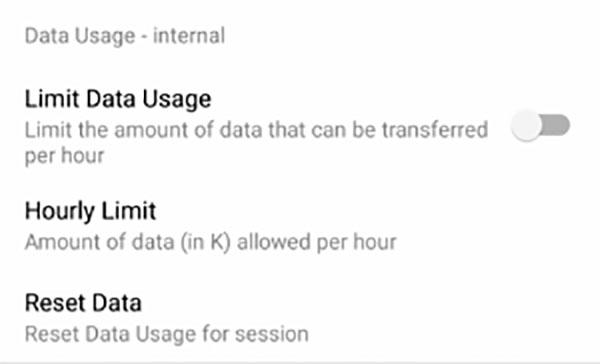
El menú posiblemente más útil de la aplicación, está oculto. Te deja limitar el consumo de datos de la aplicación, o sencillamente controlar las horas que pasamos delante del móvil utilizando la red social.
Este menú sólo es accesible con permisos root, para que la aplicación te permita realizar muchas de las opciones de las que dispone y solo está disponible para Android.
Una vez abierta la aplicación tendremos que introducir el comando ‘su’ para conceder los permisos de superusuario. Y una vez hecho esto, sólo nos quedará introducir el siguiente comando, que servirá para activar el menú oculto de Facebook. A partir de entonces, ya podremos hacer lo restante desde la app Facebook.
am start -n “com.facebook.katana/com.facebook.katana.internsettingsactivity.InternSettingsActivity”
Ahora podremos acceder a la aplicación Facebook, y encontrar las funciones ocultas –que no son pocas-.
Contraseñas seguras por el NIST
No más cambios periódicos y regulares
Una de las consideraciones que siempre se habían apuntado está relacionada con el cambio periódico en el tiempo de las contraseñas. Durante mucho tiempo se ha podido comprobar que el cambio regular de las contraseñas de forma obligatoria no mejora la seguridad. Es más, todo indica que incluso puede ser contraproducente el cambio de la contraseña cada cierto tiempo de manera regular. Esto debería eliminar la obligación que imponen algunas aplicaciones o plataformas de cambiar la contraseña cada cierto tiempo.No más imposición de letras, números y caracteres
Es algo habitual que cuando nos registramos en un portal, se nos indique que es necesario introducir una contraseña con una serie de requisitos. Entre ellos, encontramos aspectos como la longitud, la existencia de minúsculas y mayúsculas, de caracteres especiales o de números. Según el NIST, esto impide que los usuarios desarrollen la creatividad para crear contraseñas menos seguras.Validación automática de contraseñas recién creadas
Una medida de seguridad de las que propone el NIST pasa por validar las contraseñas recién creadas de manera automática. Eso se haría comparando la que acabamos de introducir con un listado actualizado de las más utilizadas. En caso de repetirse, la plataforma no nos debería dejar seguir adelante y nos debería obligar a cambiarla por otra segura. Esto evitaría que muchos siguieran usando “123456” como contraseña.Bloquear páginas en Google Chrome
- Accede al menú de opciones del navegador que te aparece en la parte superior derecha de la pantalla con el símbolo de tres rayas horizontales.
- Después tendrás que marcar sobre "Configuración".
- Una vez estés en este apartado verás que en la página tienes diferentes opciones a configurar. Tendrás que bajar el cursor hasta el final de la página y verás que cuando se acaba aparece un enlace que puedes marcar y que tiene la frase de "Mostrar opciones avanzadas". Pulsa en él.
- Aparecerá un nuevo menú, en el cual habrá un apartado de "Privacidad" y justo debajo "Configuración de contenido". Selecciónalo y te aparecerá un menú con más opciones.
- Para bloquear la web, deberás incluirla en el apartado imágenes y en el apartado JavaScript, seleccionando la opción "Administrar excepciones".
- En la nueva ventana introduces la URL y la opción de bloquear.
**Hay extensiones para el navegador que te permiten hacer esto para páginas web concretas o para páginas que contengan unas determinadas palabras, como por ejemplo Block Site.
Descargar vídeos de facebook sin ninguna página ni aplicación
Vamos a mostrar una manera muy sencilla de descargar un vídeo de Facebook sin tener que realizar instalaciones ni usar aplicaciones web.
Para ello, lo primero que vamos a hacer es ir hasta la publicación donde aparece el vídeo, pinchar sobre él y en la página que se abre vamos a la barra de direcciones y cambiamos las “www” de la url por una “m”, como si simulásemos el lanzamiento de la versión de esa página para el móvil.


Esto nos muestra otra página donde tenemos que iniciar la reproducción del vídeo y bien mientras que se reproduce o después de pausarlo, pulsamos sobre el vídeo con el botón derecho del ratón para seleccionar la opción Guardar vídeo como. Esto nos abrirá una ventana donde podemos indicar la carpeta de destino y el nombre del archivo. Podemos ver cómo el vídeo se va a guardar en nuestro PC en formato MP4.
Suscribirse a:
Entradas (Atom)